Segundo o UOL, a vulnerabilidade afeta equipamentos hospedados na nuvem da empresa Monuv; caso acontece pouco mais de dez dias após outra falha ainda mais ampla
Por O GLOBO - São Paulo
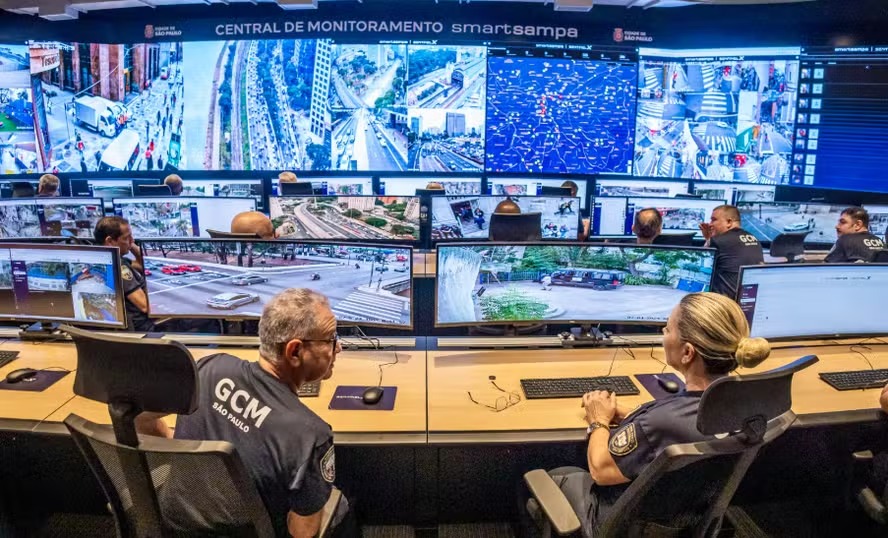
Uma nova falha de segurança na plataforma do Smart Sampa permitiu o acesso indevido a pelo menos 17 mil câmeras de empresas parceiras da Prefeitura de São Paulo. O acesso às imagens ocorreu sem necessidade de senha durante pelo menos cinco dias por meio de um site associado à Sentinelx, empresa responsável pela infraestrutura tecnológica do programa. O caso acontece pouco mais de dez dias depois que outra falha, ainda mais ampla, permitiu a navegação pelas mais de 58 mil câmeras integradas ao sistema.
Segundo reportagem publicada pelo UOL nesta terça-feira (03), a vulnerabilidade afeta equipamentos hospedados na nuvem da empresa Monuv, que também faz parte do ecossistema de provedoras utilizadas pelo sistema municipal. Durante o período de apuração, o veículo conseguiu acessar imagens ao vivo de diversas ruas, inclusive endereços de autoridades públicas e ex-presidentes, como Michel Temer e Fernando Henrique Cardoso.
Para acessar o sistema sem as credenciais apropriadas foi utilizado um código-fonte aberto de um site associado à Sentinelx, que entregava sem resistência os endereços dos servidores de busca. A falha permitia acessar cadastros completos e links diretos das transmissões privadas, contrariando as diretrizes da Lei Geral de Proteção de Dados (LGPD).
Assim como no primeiro vazamento, repórteres foram até o bairro dos Campos Elíseos e apareceram nas câmeras com jornal do dia para provar que o acesso ocorria em tempo real. Os acessos irregulares só foram suspensos na última sexta-feira (30), após as empresas envolvidas receberem questionamentos sobre a confiabilidade do sistema.
Procurada, a Prefeitura de São Paulo e a Sentinelx não responderam até a última atualização desta reportagem.
Agente já vazou dados
No último episódio, revelado em 20 de outubro, um agende de segurança com acesso autorizado à plataforma foi afastado e é investigado pela Corregedoria da Guarda Civil Metropolitana (GCM) por vazar centenas de logins, informações de agentes e o código-fonte do sistema, que funciona como a "planta da casa".Chaves de entrada críticas da vigilância municipal permaneceram desprotegidas por 11 meses em um diretório de código aberto na internet. Ao explorar essa janela, que expôs 181 credenciais de acesso e registros de seis mil agentes de segurança, a reportagem conseguiu recriar o painel de monitoramento original utilizando comandos de inteligência artificial. Essa réplica virtual abriu caminho direto para o núcleo do aparato de segurança de São Paulo, permitindo a navegação pelas mais de 58 mil câmeras integradas ao sistema.
A Prefeitura de São Paulo confirmou o primeiro vazamento, mas negou que tenha ocorrido uma falha de segurança no Smart Sampa. Segundo a gestão municipal, os dados foram divulgados ilegalmente por um agente que tinha acesso autorizado ao sistema. Mesmo assim, especialistas ouvidos pelo GLOBO afirmam que a arquitetura do software, operado pela empresa Sentinelx, demonstrou carecer de barreiras primárias de proteção.
- Existem várias medidas de segurança possíveis. Se essa senha, esse local ou essa "ponte" estava acessível pela internet, parece ter havido uma falha grave de quem "codou" e da própria organização responsável por ele. Qualquer empresa com um nível mínimo de segurança nessa área sabe que algumas informações e funcionalidades podem ficar expostas, enquanto outras precisam ser protegidas. O primeiro problema, portanto, é essa "ponte" que ficou aberta - explicou a pesquisadora Lígia Ribeiro dos Anjos, mestre em Inteligência Artificial.
Segundo a reportagem, o acesso ao painel não tinha protocolos básicos, como a autenticação em duas etapas, e baseava-se em combinações de senhas elementares diretamente atreladas aos cadastros dos próprios guardas. Somado a isso, análises técnicas identificaram pontos cegos estruturais: os canais de recepção de informações sobre placas e rostos não exigem verificação rigorosa de quem envia o dado, o que viabilizaria a introdução de registros forjados na base oficial.
O desdobramento prático dessas vulnerabilidades resultou no controle não autorizado de uma rede composta por 58 mil equipamentos de captação de imagem, públicos e privados, espalhados pela cidade. A brecha garantiu visualização em tempo real não apenas de grandes vias públicas, mas de centenas de postos de saúde, unidades de pronto atendimento, colégios infantis e alas psiquiátricas.
Prefeitura nega falhas
O Ministério Público de São Paulo chegou a abrir uma apuração interna sobre o primeiro vazamento de dados sigilosos do Smart Sampa. O órgão informou que ainda não há nenhuma investigação formal em relação ao caso, mas que uma notícia de fato foi instaurada de ofício pela secretaria da Promotoria de Justiça do Patrimônio Público. O promotor para quem o caso foi sorteado vai analisá-lo e, posteriormente, decidir se cabe ou não instaurar o inquérito civil.A Coalizão Direitos na Rede e outras nove organizações de direitos humanos, digitais, e saúde pública também apresentaram um ofício à Agência Nacional de Proteção de Dados (ANPD) pedindo a abertura de processo de fiscalização e a adoção de medidas sancionatórias contra a Prefeitura de São Paulo e a empresa Sentinelx, responsável pela tecnologia do programa.
Apesar da exposição das credenciais, a gestão municipal sustentou que a rede de vigilância permanecia "absolutamente segura" e negou a existência de registros de utilização indevida do maquinário por terceiros. A administração argumentou que a estrutura não sofreu um ataque cibernético tradicional, mas que um guarda civil metropolitano, aprovado em concurso de 2023, armazenava os códigos de entrada em um setor específico.
O Globo
https://oglobo.globo.com/brasil/noticia/2026/11/03/nova-falha-no-smart-sampa-permite-acesso-a-pelo-menos-17-mil-cameras-da-prefeitura-de-sao-paulo.ghtml